クラウドの「設定」ばかり
見直していませんか?
本ウェビナーについて
攻撃者が狙う領域は、システムの入口だけでなく、
Webアプリケーション、権限管理、クラウド基盤側まで
広がっています。
設定ミスに加え、脆弱性や権限管理の不備、
対策不足が一つの「攻撃経路」としてつながり、
被害が拡大するケースも少なくありません。
本ウェビナーではクラウドセキュリティを
「設定ミス対策」だけでなく、攻撃経路全体から捉え直します。
WAFを導入していても事故が起きる理由、
対策が“点”で分断されることで生まれるリスク、
限られた人員でも継続的に守れる体制づくりを解説します。
WAF運用の見直し
攻撃経路で見るクラウド防御
脱・属人化
こんなお客様におすすめです!
WAFやFWを導入済みだが、
誤検知・脆弱性対応・
アラート確認の運用に
課題を感じている方
クラウドの設定だけでなく、
Webアプリや
基盤まで含めた防御を
整理したい方
限られた人員でも、
属人化しない
セキュリティ体制を
検討したい方
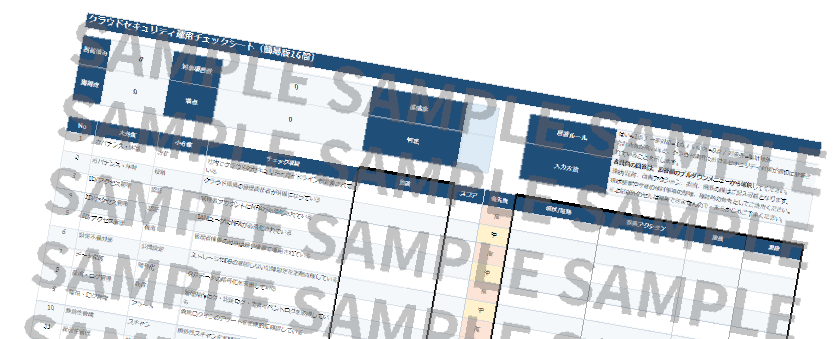
弊社のクラウド運用におけるセキュリティ対策状況の確認・把握にお使いいただける
富士ソフト特製 クラウドセキュリティ運用チェックシート
を申し込みいただいた方全員にプレゼント!

アーカイブ視聴 申し込みフォーム

その他のアーカイブ視聴ラインナップ
Archive
ランサムウェア被害は
なぜ防げなかったのか
― すべての攻撃者が狙うActive Directory ―
◆こんなお客様におすすめです!◆
・EDRやバックアップなど
セキュリティ対策は講じているが、
「本当に守り切れるのか」不安
・ランサムウェアを侵入・暗号化だけで
捉えず、ADを起点に何が連鎖するのかを
整理したい
・監視対象を増やすのではなく、
「ADのどこを見張るべきか」を絞り込み、
運用として回る形にしたい
富士ソフト株式会社
才津 怜介
◆こんなお客様におすすめです!◆
・クラウド上の設定変更や権限管理の責任範囲が曖昧になっている
・クラウド資産の把握やアラート対応、インシデントの優先順位付けに不安を感じている
・属人化を避け、自社に合ったクラウドセキュリティ運用の現実解を考えたい
富士ソフト株式会社
伊藤 龍之介
責任共有モデルの
“運用の現実”
〜WAF導入だけでは守れない、
クラウドセキュリティの次の一手〜
サプライチェーン強化に向けた
セキュリティ対策評価制度
(SCS評価制度)を解説
~制度開始に向けて今取り組むべきポイント~
◆こんなお客様におすすめです!◆
・ SCS評価制度への対応が求められ、★3・★4を取得するために何から着手すべきか悩んでいる
・ 自社のセキュリティ対策レベルがSCS制度の要件を満たしているか不安がある
・ 形式的な対応ではなく、実効性のあるセキュリティ対策を検討したい
富士ソフト株式会社
脇本 孝太郎
富士ソフト株式会社
ソリューションビジネスユニット
ソリューション事業本部 インフラ事業部 インフラマーケティンググループ
「セキュリティウェビナー事務局」
Mail: if-marketing@fsi.co.jp
営業時間: 平日 9:00-17:30(土日祝日休業)
©︎ FUJISOFT INCORPORATED.
本件に関するお問い合わせ